互联网+护理服务中的安全防护 构建互联网安全服务的坚实屏障
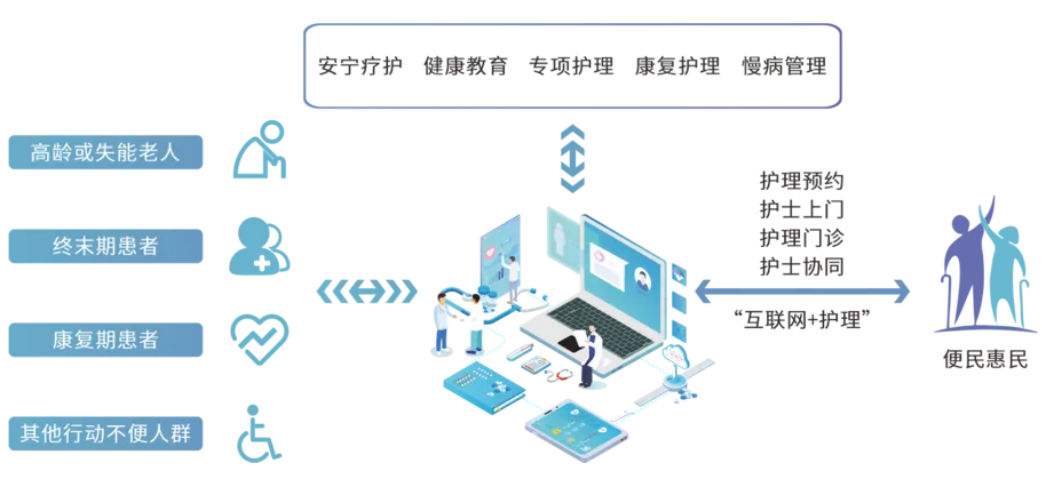
随着信息技术的飞速发展,“互联网+护理服务”作为一种新型医疗健康服务模式,正逐步走进千家万户。它通过线上预约、上门服务等方式,为行动不便的老年人、慢性病患者及出院后仍需护理的人群提供了便捷、专业的护理支持。在服务效率提升的互联网安全风险也随之凸显。如何构建可靠的互联网安全服务体系,成为“互联网+护理服务”健康发展的关键命题。
一、“互联网+护理服务”带来的安全挑战
“互联网+护理服务”平台通常涉及患者身份信息、健康档案、家庭住址、护理记录等敏感数据。这些数据在采集、传输、存储和使用过程中,面临多重安全威胁:
- 数据泄露风险:平台若缺乏加密措施,患者隐私可能被窃取或非法买卖。
- 身份冒用与欺诈:护士资质、患者身份若验证不严,可能引发电信诈骗或非法上门服务。
- 网络攻击:黑客可能通过DDoS攻击、SQL注入等方式破坏平台可用性或窃取数据。
- 移动端安全薄弱:护理人员使用手机APP接单、导航、记录,若APP存在漏洞,易被恶意软件利用。
二、互联网安全服务在护理平台中的核心作用
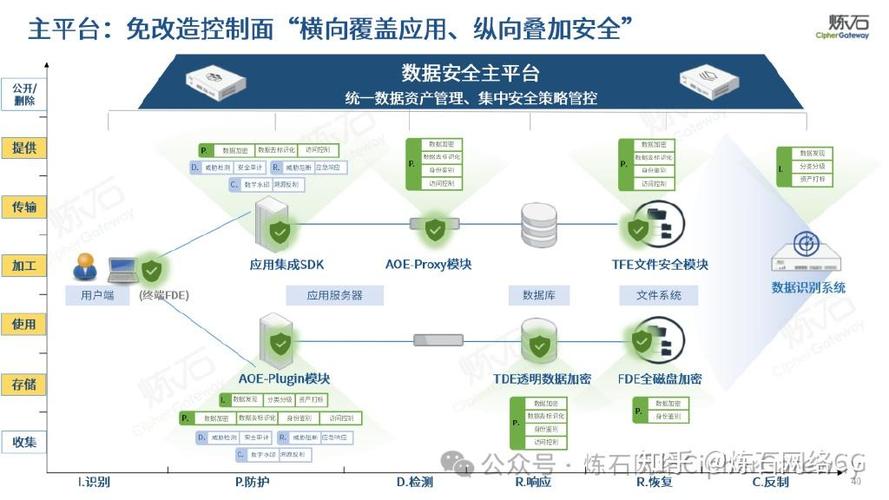
互联网安全服务并非单一技术,而是一套覆盖“端—管—云”的综合防护体系。具体包括:
- 身份认证与访问控制:采用多因素认证、人脸识别、电子执业证照核验,确保护士与患者身份真实。
- 数据加密与隐私计算:对传输层使用TLS/SSL加密,对存储数据采用AES-256加密,并探索隐私计算实现“数据可用不可见”。
- 安全审计与入侵检测:部署日志审计系统与IDS/IPS,实时监控异常访问与攻击行为。
- 移动应用加固:对护理APP进行代码混淆、反调试、防篡改处理,防止逆向工程。
- 应急响应与灾备:建立安全事件应急预案,定期演练,确保数据可恢复、服务可连续。
三、构建“互联网+护理服务”安全防护的实践路径
1. 制度先行,合规运营
平台应严格遵守《网络安全法》《个人信息保护法》《数据安全法》及《互联网诊疗管理办法》等法规,明确数据分类分级、最小必要收集、知情同意等原则。
2. 技术赋能,纵深防御
采用零信任架构,对每次访问请求进行动态验证;引入区块链技术存证护理行为,确保记录不可篡改;利用AI分析异常行为,如短时间内频繁更换服务地址等。
3. 人员培训,意识提升
对护士与运营人员定期开展网络安全培训,强调密码管理、钓鱼邮件识别、患者隐私保护等常识,减少人为失误。
4. 多方协同,生态共治
与公安、卫健、网信部门建立信息共享机制;平台间可联盟制定安全标准;引入第三方安全测评与认证,提升公信力。
四、未来展望
“互联网+护理服务”与互联网安全服务是“一体两翼”。没有安全,便捷便无从谈起。随着5G、物联网、AI大模型的普及,护理服务将更加智能化,但攻击面也会扩大。唯有将安全基因嵌入平台设计、开发、运营全生命周期,才能让患者放心、护士安心、社会满意。
互联网安全不是成本,而是“互联网+护理服务”的生命线。只有筑牢安全防线,才能真正实现“数据多跑路、群众少跑腿、护理送到家”的美好愿景。
如若转载,请注明出处:http://www.weizhiketang.com/product/37.html
更新时间:2026-10-30 12:53:13